

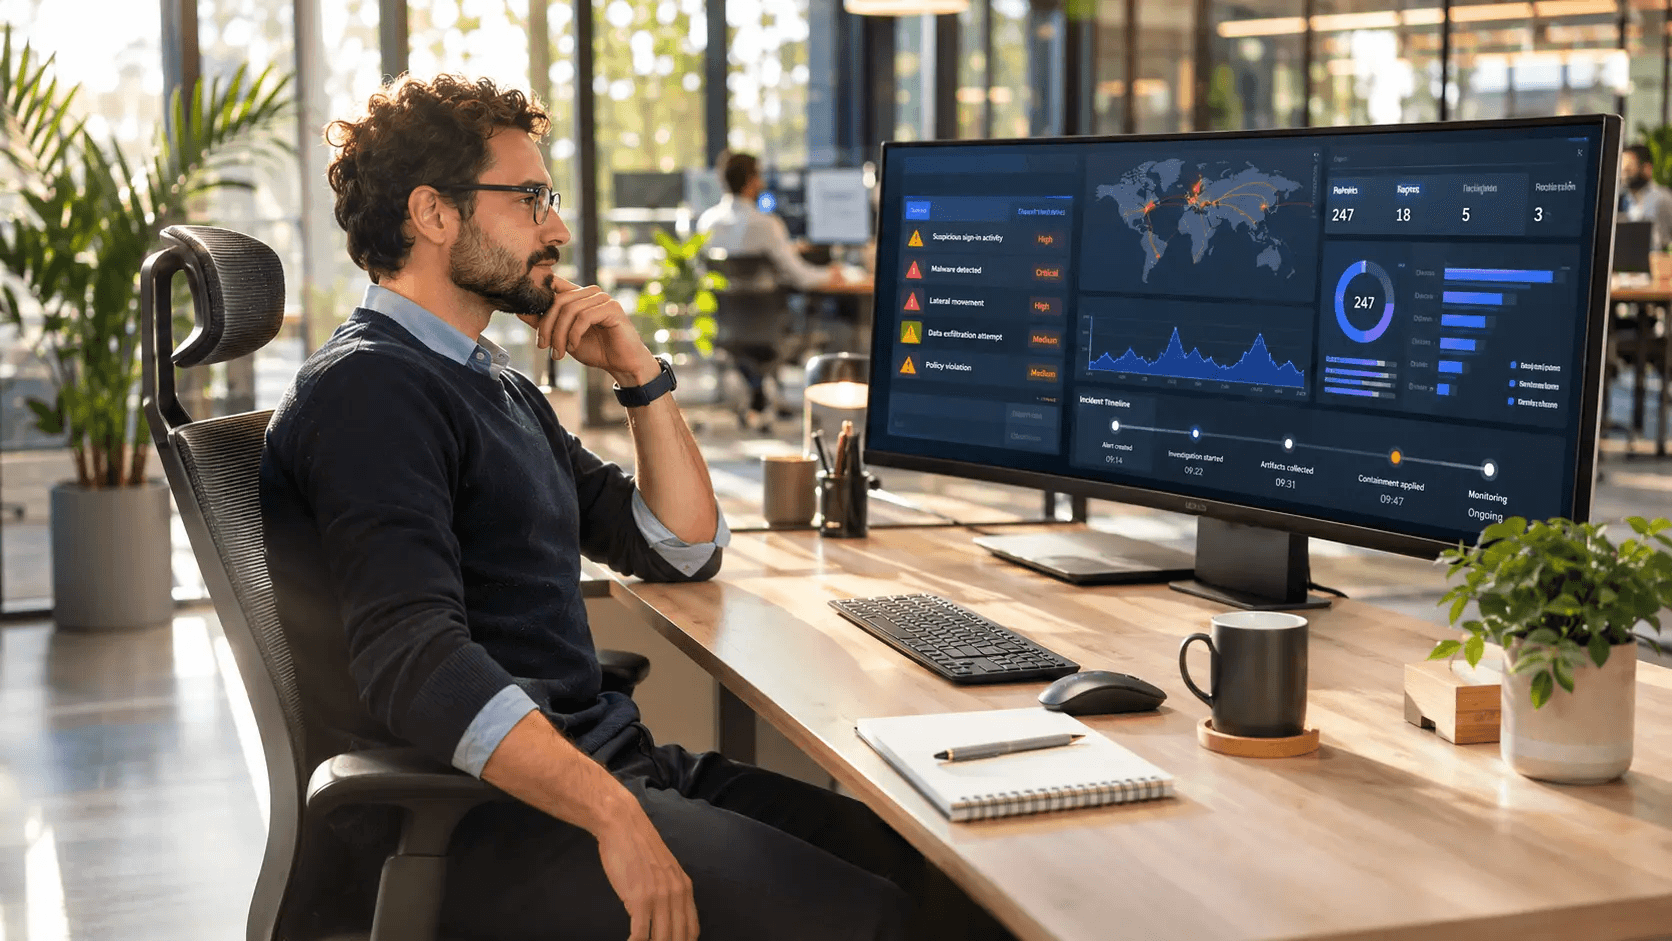
COSMO CONSULT realizará un webinar gratuito el 18 de noviembre de 2026 para mostrar cómo Microsoft Defender XDR y Microsoft Sentinel permiten integrar señales de seguridad, investigar incidentes y coordinar la respuesta ante ciberamenazas.
Las organizaciones enfrentan un panorama de ciberamenazas cada vez más complejo. Identidades digitales, dispositivos, entornos en la nube, aplicaciones SaaS y terceros generan miles de señales de seguridad diariamente. Sin embargo, las alertas aisladas dificultan comprender el alcance real de un ataque y responder de manera oportuna.
Ante este escenario, COSMO CONSULT presenta un webinar práctico sobre Microsoft Defender XDR y Microsoft Sentinel, dos soluciones de Microsoft que permiten correlacionar señales, mejorar la visibilidad de los incidentes y fortalecer las operaciones de seguridad.
A través de ejemplos concretos y una demostración en vivo, los asistentes conocerán cómo avanzar hacia una estrategia de ciberseguridad más integrada, proactiva y alineada con los objetivos del negocio.
¿Cómo se complementan Microsoft Defender XDR y Microsoft Sentinel?
Microsoft Defender XDR es una solución de detección y respuesta extendida (XDR) que correlaciona señales de seguridad procedentes de identidades, dispositivos, correos electrónicos y aplicaciones. Esto permite identificar amenazas, reconstruir la secuencia de un ataque y facilitar su investigación.
Por su parte, Microsoft Sentinel es una plataforma SIEM (gestión de eventos e información de seguridad) que incorpora capacidades de automatización y respuesta (SOAR). Su función es reunir y analizar información de distintas fuentes para proporcionar mayor contexto sobre los incidentes de seguridad.
La integración de ambas soluciones facilita la detección de amenazas, mejora la visibilidad del entorno tecnológico y permite coordinar las acciones de respuesta desde las operaciones de seguridad.
¿Qué temas se abordarán en el webinar?
Durante la sesión se presentarán los principales desafíos de la ciberseguridad empresarial y las capacidades de Microsoft Defender XDR y Microsoft Sentinel para abordarlos:
- El nuevo escenario de riesgo: amenazas asociadas a identidades, endpoints, nube, aplicaciones SaaS y terceros.
- Los desafíos de las alertas aisladas: por qué es importante correlacionar señales para comprender el alcance de un ataque.
- Microsoft Defender XDR: cómo reconstruir la secuencia de un incidente mediante la correlación de señales.
- Microsoft Sentinel: capacidades de análisis, visibilidad y automatización para las operaciones de seguridad.
- Caso práctico y demostración en vivo: recorrido desde la detección de una amenaza hasta la respuesta coordinada.
- Hoja de ruta: recomendaciones para evolucionar las operaciones de seguridad de forma sostenible.
Palabras clave
Póngase en contacto con nuestro COSMOnauta
Andrea AlfonsoEspecialista en Marketing con amplia experiencia en el mercado latinoamericano. Enfoque en la creación de planes integrales para la gestión de campañas 360 B2B.
Más noticias similares


¿Ha encontrado lo que buscaba?
Inicie ya su búsqueda inteligente