

- Vad betyder "Skugg-AI" (Shadow AI)?
- Kärnproblemet: Personliga gratistjänster saknar avtalsenligt dataskydd
- Fällan: "Men vi har ju upphandlat ChatGPT Enterprise?"
- Vad händer egentligen när en anställd loggar in på sin personliga LLM från jobbdatorn?
- De juridiska och finansiella konsekvenserna för bolaget
- Sammanfattning & Handlingsplan för Företagsledare
- 🚀 Nästa steg: Har ni en Microsoft-strategi?
I jakten på högre produktivitet har generativ AI blivit en naturlig del av tjänstemäns vardag. Svenska undersökningar visar att 6 av 10 tjänstemän i privat sektor saknar tydliga AI-regler på jobbet, och var tredje anställd (33 %) uppger att riktlinjer helt saknas. Samtidigt erkänner 26 % av medarbetarna att de inte alltid är öppna mot sin chef om sin AI-användning.
Denna oreglerade användning har geff upphov till ett fenomen som snabbt blivit en av de största säkerhets- och efterlevnadsriskerna för moderna organisationer.
Vad betyder "Skugg-AI" (Shadow AI)?
Innan vi fördjupar oss i fällorna och lösningarna behöver vi definiera begreppet Skugg-AI (engelska: Shadow AI eller Bring Your Own AI – BYOAI):
Skugg- eller Shadow AI innebär att anställda använder olicensierade, oauktoriserade eller privata AI-verktyg, appar och personliga konton för att utföra sina arbetsuppgifter – helt utan IT-avdelningens eller ledningens kännedom, godkännande eller övervakning.
Begreppet är en vidareutveckling av det klassiska "Shadow IT" (där anställda laddade ner ej godkänd mjukvara). Den avgörande skillnaden med Shadow AI är att medarbetare aktivt matari in och skickar känslig information – såsom källkod, avtal, kundmejl eller HR-uppgifter – direkt till en extern AI-modell som behandlar datan på servrar utanför företagets kontroll.
För dig som VD, CISO eller ekonomichef räcker det inte med att veta att AI används – du måste förstå vad som skiljer en personlig gratistjänst från en företagsanpassad licens, och exakt vad som händer rent tekniskt och juridiskt när en medarbetare öppnar sin privata ChatGPT eller Claude på jobbdatorn.
Kärnproblemet: Personliga gratistjänster saknar avtalsenligt dataskydd
Den absolut vanligaste missuppfattningen bland både medarbetare och chefer är att alla AI-tjänster fungerar likadant. Men när en anställd loggar in på ett personligt gratis- eller konsumentkonto (som gratis ChatGPT, ChatGPT Plus, Claude Free/Pro) godkänner de konsumentvillkor som är utformade för privatpersoner – inte för företag.
Detta medför tre fundamentala säkerhetsbrister:
- Leverantörerna tränar sina modeller på din data: Konsumenttjänster förbehåller sig rätten att använda inmatad text, prompter och bifogade filer för att träna framtida grundmodeller. Även om en användare manuellt stänger av träningsfunktionen i sina personliga inställningar saknas juridiska garantier och centraliserad övervakning.
- Obegränsad och oövervakad dataretention: Prompter och filer kan lagras hos leverantören från 30 dagar upp till flera år för säkerhetsanalys och utvärdering. Skulle en konversation flaggas av automatiserade filter kan den granskas manuellt av leverantörens eller externa underleverantörers personal.
- Inget Personuppgiftsbiträdesavtal (DPA): Personliga konton tecknar inga biträdesavtal med din organisation. Det innebär att varje gång en anställd klistrar in ett kundmejl, ett HR-dokument eller ett avtal i en personlig chattsession sker en olaglig dataöverföring till tredje part enligt GDPR.
Fällan: "Men vi har ju upphandlat ChatGPT Enterprise?"
Många företagsledningar lutar sig tryggt tillbaka efter att ha köpt in dedikerade företagslicenser som ChatGPT Enterprise, ChatGPT Business eller Microsoft 365 Copilot. Dessa enterprise-lösningar garanterar avtalsmässigt att kunddata aldrig används för modellträning, att datan krypteras och stannar inom företagets tenant, samt att fullständiga granskningsloggar genereras.
Men här uppstår den stora fällan:
Att företaget äger Enterprise-licenser hjälper ingenting om medarbetaren fortfarande står inloggad på sitt personliga ChatGPT Plus- eller Claude-konto i sin webbläsare.
Mätningar visar att upp till 47 % av all generativ AI-trafik i enterprise-miljöer fortfarande sker via privata, oövervakade konton. Medarbetare växlar ofta mellan konton eller fortsätter använda sina privata inloggningar av gammal vana. Om en anställd klistrar in företagsdata i ett personligt fönster gäller inte företagets Enterprise-avtal eller DPA – sessionen styrs helt av leverantörens öppna konsumentvillkor.
Vad händer egentligen när en anställd loggar in på sin personliga LLM från jobbdatorn?
När en medarbetare öppnar sin privata AI-tjänst från en korporativ enhet startas en osynlig kedja av tekniska och organisatoriska händelser
1. Korskontaminering och webbläsarsynkronisering
Om medarbetaren loggar in med sin privata profil i webbläsaren synkroniseras privata historiker, sparade lösenord och tredjepartstillägg (extensions) direkt till arbetsdatorn. Ett skadligt eller sårbart tillägg installerat på hemdatorn kan därmed överföras till arbetsmiljön.
2. Kringgående av identitetskontroller (SSO & SCIM)
Genom att använda en personlig inloggning rundas företagets centrala identitetsleverantör (t.ex. Microsoft Entra ID). Företagets policyer för multifaktorautentisering (MFA) och villkorlig åtkomst blir verkningslösa. När den anställde slutar på företaget och IT-avdelningen stänger av företagskontot, har den före detta anställde fortfarande kvar all historik och alla företagsdokument i sin privata AI-chatt.
3. Mörk TLS-trafik utanför DLP och SIEM
Data Loss Prevention (DLP)-system och logganalysverktyg (SIEM) är utformade för att förhindra otillåtna dataflöden. Men när en medarbetare klistrar in källkod eller finansiella siffror i en personlig chattsession går trafiken krypterad (TLS) direkt till leverantörens servrar. IT-säkerhetsavdelningen saknar både insyn och möjlighet att stoppa dataläckan i realtid. Forskning visar att källkod utgör mellan 30 % och 42 % av all känslig data som läcker via Shadow AI.
4. Prompt-lagring och modellmemorering
Datan placeras i en databas utan biträdesavtal. Om träningsfunktionen är aktiv slussas informationen vidare till leverantörens träningspipeline. Det skapar en risk för modellmemorering, där unika källkoder eller avtalsvillkor lagras i AI-modellens vikter och senare riskerar att återgenereras som svar till externa användare.
De juridiska och finansiella konsekvenserna för bolaget
- Företagshemligheter
- GDPR & Dataskydd
- EU AI Act
- Ekonomisk kostnad
- För att information ska behålla sitt rättsliga skydd som företagshemlighet krävs att bolaget vidtagit rimliga skyddsåtgärder . Att tillåta anställda att klistra in källkod eller strategi i personliga AI-tjänster gör att skyddet kan förverkas i domstol .
- Integritetsskyddsmyndigheten (IMY) kräver formella biträdesavtal (DPA Art 28) vid AI-behandling . Personliga konton saknar DPA, vilket innebär olaglig dataöverföring till tredje part .
- Företag som använder AI i exempelvis rekrytering eller medarbetarutvärdering klassas som deployers. Oreglerad Shadow AI förhindrar krav på loggning och mänsklig tillsyn . Överträdelser kan ge böter på upp till 35 MEUR eller 7 % av global årsomsättning.
- IBMs Cost of a Data Breach Report visar att dataintrång kopplade till Shadow AI kostar i genomsnitt 4,63 miljoner USD – hela 670 000 USD mer än vanliga dataintrång – på grund av fördröjd upptäcktstid (i snitt 247 dagar)
- EU:s Företagshemlighetsdirektiv / Lagen om skydd för företagshemligheter
- IMY:s Riktlinjer för generativ AI & GDPR Art 28/32
- EU AI Act Artikel 99
- IBM Security / Ponemon Institute
Sammanfattning & Handlingsplan för Företagsledare
Att möta denna utmaning med ett totalförbud är verkningslöst. Studier visar att cirka 41 % av alla anställda aktivt söker vägar runt IT-blockeringar om de saknar bra verktyg. Den enda hållbara strategin är att erbjuda en styrd, säker och godkänd företagsinfrastruktur – att tillhandahålla riktiga företagslicenser minskar otillåten Shadow AI med upp till 89 %.
3 konkreta steg för att ta kontrollen idag:
- Migrera till sanktionerade företagslicenser: Upphandla ChatGPT Business/Enterprise, Microsoft 365 Copilot eller Claude Teams/Enterprise. Se till att DPA ingår och att modellträning är skriftligen exkluderad.
- Koppla identitetsstyrningen till SSO & SCIM: Kravställ att alla AI-verktyg måste nås via företagets centrala identitetsleverantör (SAML SSO). När en anställd slutar ska AI-tillgången brytas automatiserat via SCIM.
- Etablera en tydlig AI-policy & utbilda personalen: Ett kort, tydligt regelverk som förklarar vilken data som får behandlas i vilka verktyg, i kombination med praktisk utbildning, eliminerar osäkerheten och bygger en trygg AI-kultur
🚀 Nästa steg: Har ni en Microsoft-strategi?
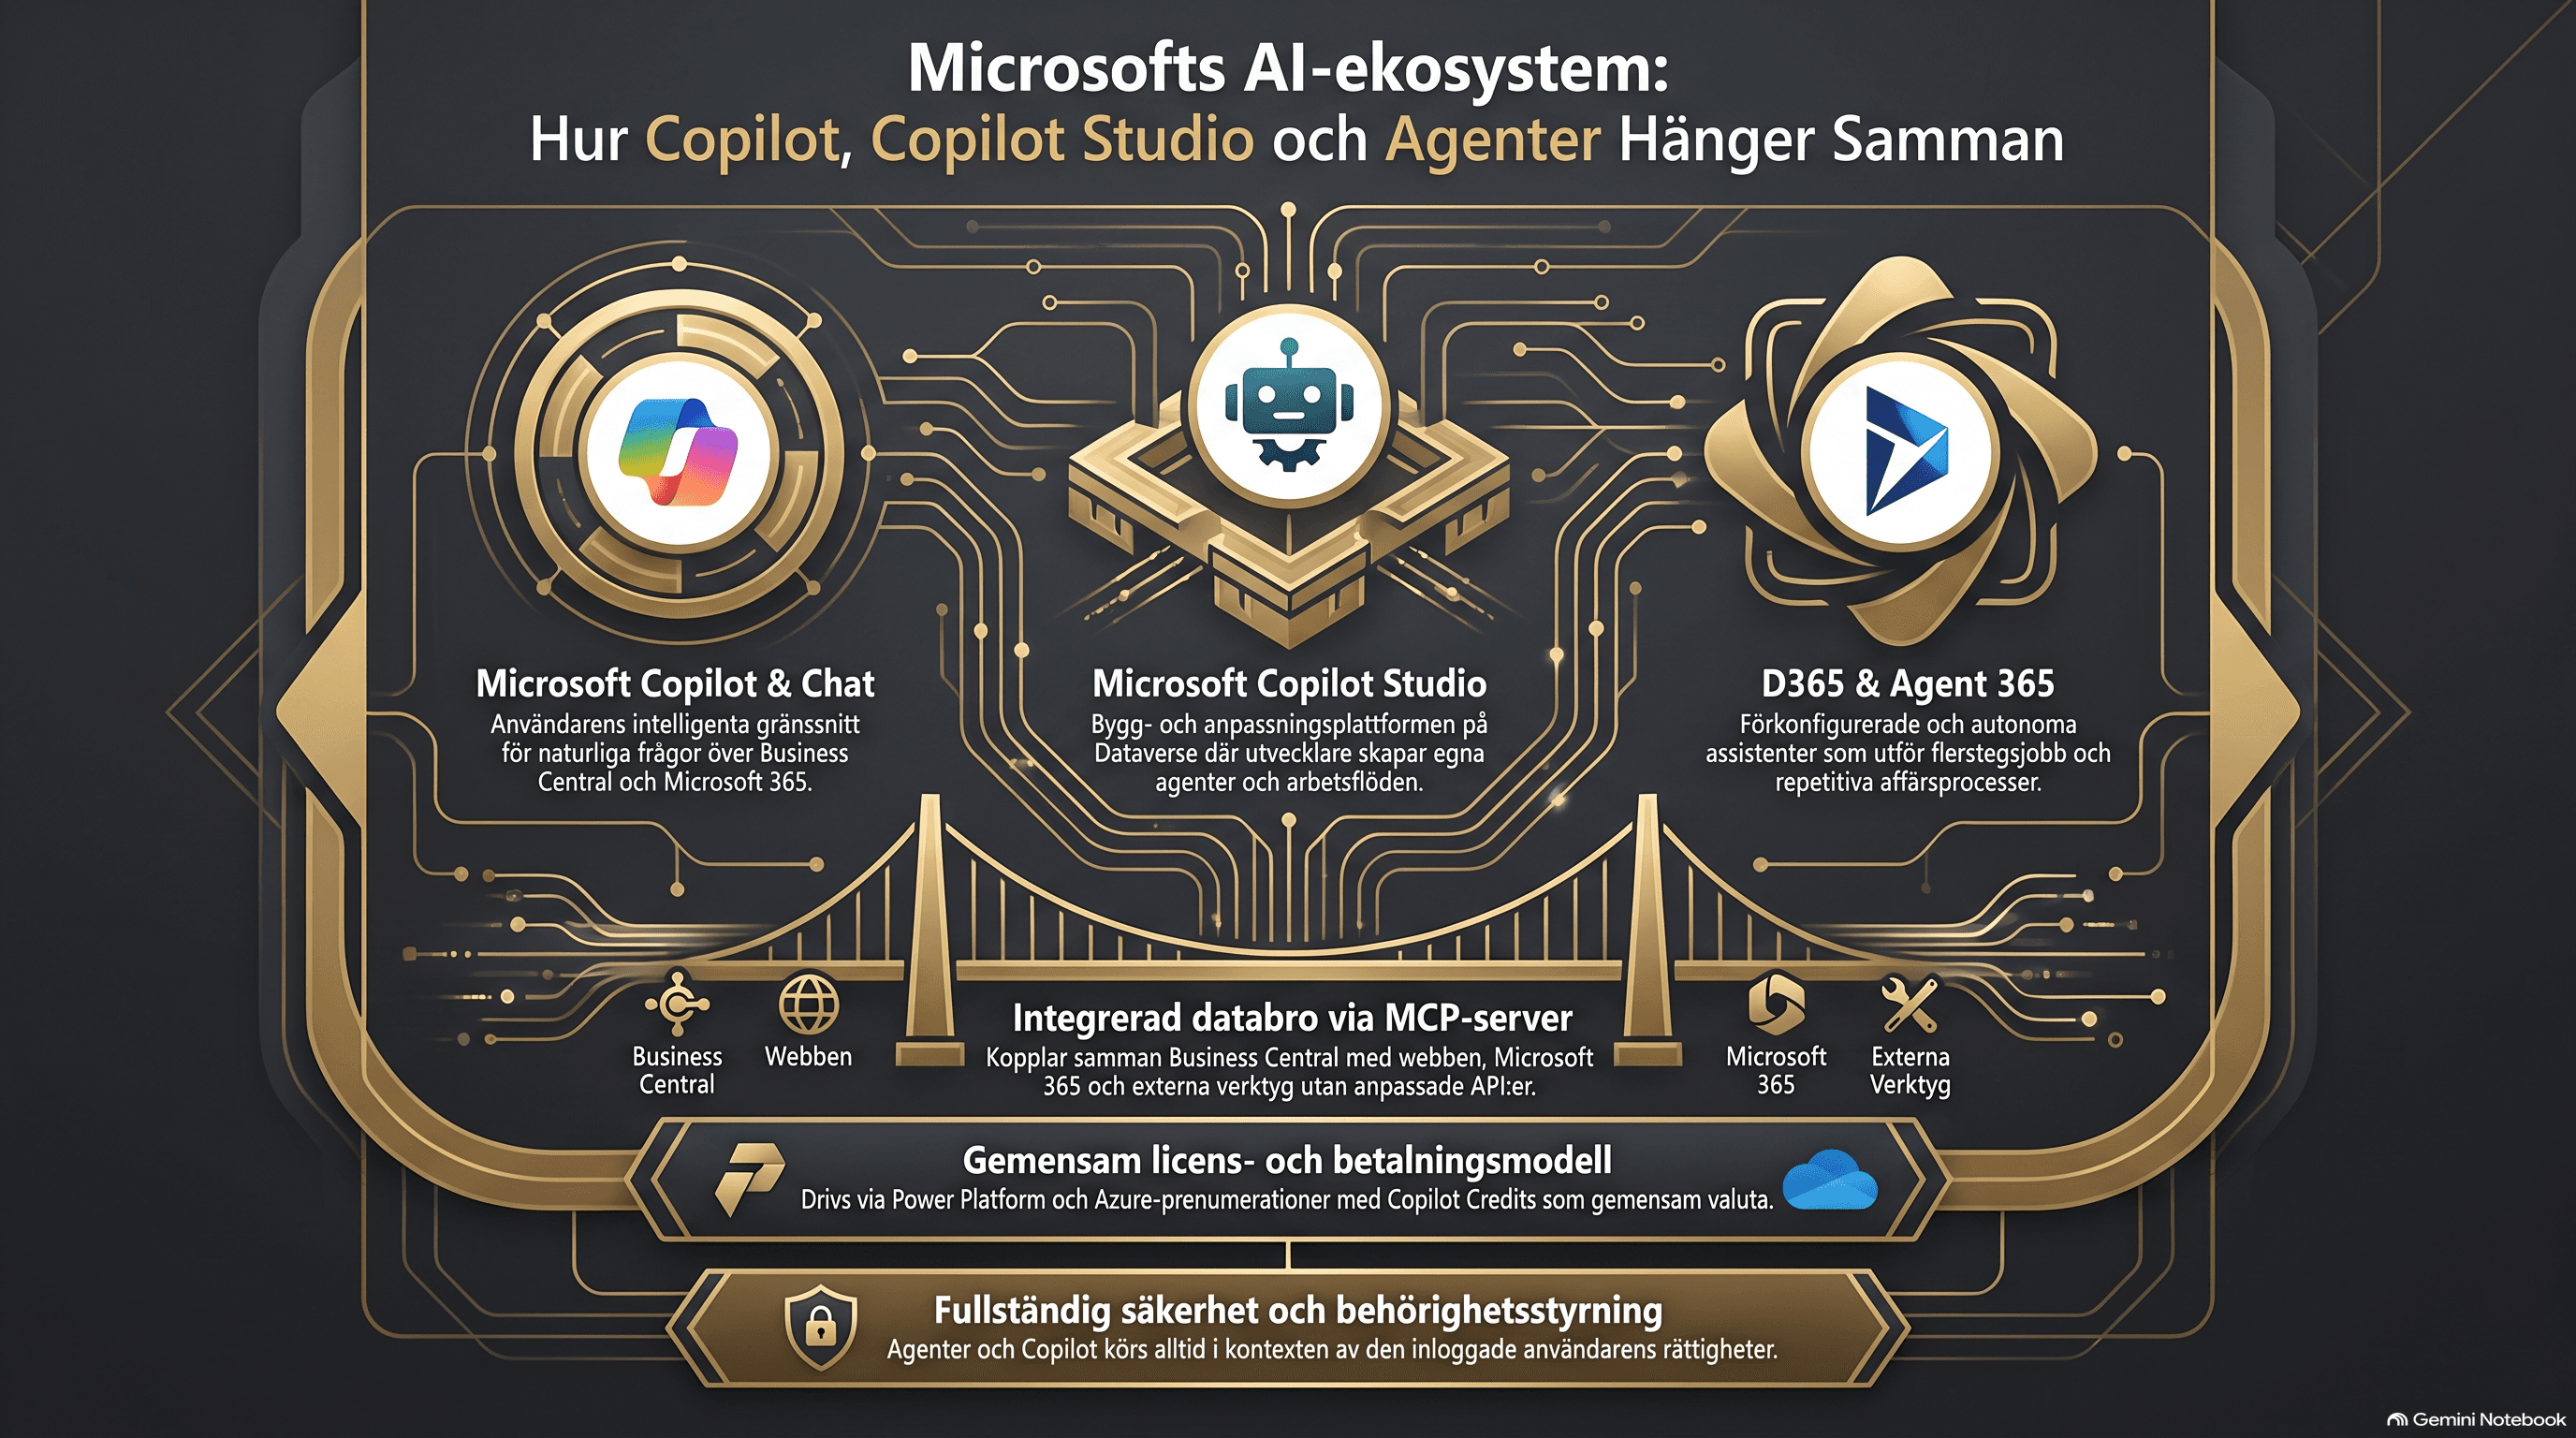
Om er organisation redan har en etablerad Microsoft-strategi – där ni använder affärssystem som Microsoft Dynamics 365 Business Central, i kombination med Microsoft 365, Teams och SharePoint – är rekommendationen entydig: Satsa på Microsoft Copilot som er centrala AI-plattform.
Varför Copilot är det naturliga och säkra valet för Microsoft-drivna bolag:
- Sömlös samverkan tvärs över alla dina Microsoft-produkter: Copilot är inte en isolerad AI-ö utan integreras direkt i Word, Excel, PowerPoint, Outlook, Teams, SharePoint och Business Central. Den kan söka, sammanställa och analysera information direkt mellan systemen utan att du behöver kopiera och klistra in känslig data.
- Företagsskyddad datasäkerhet (Enterprise Data Protection): Er affärsdata och era prompter stannar helt inom er skyddade Microsoft-tenant. Er information används aldrig för att träna publika AI-modeller.
- Strikt behörighetsstyrning via Entra ID: Copilot exekverar alltid under den inloggade användarens personliga behörigheter. Om en medarbetare saknar åtkomst till en känslig SharePoint-mapp eller finansiella rapporter i Business Central, kan Copilot aldrig visa eller sammanfatta den datan.
- Full administrativ kontroll och regelefterlevnad: IT-avdelningen får fullständig översikt via Power Platform Admin Center, med stöd för SOC 2, ISO-certifieringar, fullständig granskningsloggning och färdiga biträdesavtal (DPA) anpassade för GDPR och EU-krav.
Genom att samla AI-användningen i Microsoft Copilot eliminerar ni risken för Shadow AI och ger medarbetarna ett kraftfullt verktyg – med full trygghet för företagsledningen. Hör av dig till oss för mer info.
Nyckelord

Kontakta vår COSMOnaut
Av Lena PeterssonLena är en strategisk och resultatinriktad Senior Account Executive med över 20 års erfarenhet av teknikförsäljning, kundframgång och affärslösningar för företag inom Microsofts ekosystem.
Fler liknande blogginlägg:

Hittade du vad du letade efter?
Starta din intelligenta sökning nu