


När generativ AI flyttar in i företagens vardag ställs IT-säkerheten inför helt nya utmaningar. En färsk cybersäkerhetsincident visar hur angripare utnyttjat publika "Custom GPTs" på ChatGPT.com för att sprida skadlig kod via sofistikerad social engineering. För företag understryker detta en avgörande läxa: öppen konsument-AI och oskyddade AI-botar innebär stora risker – medan en företagsanpassad AI-lösning som Microsoft Copilot bygger på strikt behörighetsstyrning, Enterprise Data Protection och integrerat skuggskydd.
Faktagranskning: Så gick "ClickFix"-attacken till via Custom GPTs
I början av oktober 2026 rapporterade IT-säkerhetsmagasinet CPO Magazine (baserat på en analys från säkerhetsbolaget Huntress) om en ny och oroväckande attackkedja:
- Falska sökresultat: Angripare köpte sponsrade annonser på Google vid sökningar på "chatgpt". Annonserna ledde användare till en till synes legitim Custom GPT-sida på ChatGPT.com (bland annat under namnet "Plus 5.6" för att inge förtroende).
- Omdirigering till "Backup-domän": Sidan hävdade falskt att den primära domänen hade "begränsad tillgänglighet" och instruerade användaren att gå till en "backup-domän" värdad på Google Sites.
- Falsk CAPTCHA & PowerShell-kommando: På Google Sites möttes offret av en falsk Cloudflare CAPTCHA-kontroll. Användaren uppmanades att kopiera och klistra in ett PowerShell-kommando i sin egen terminal (en så kallad ClickFix-metod).
- 8-stegs infektionskedja: När kommandot kördes startade en sofistikerad infektionskedja i åtta steg:
- Ett MSI-installeringsprogram signerat av Canon (ISOSimple.msi) laddade skadliga DLL-filer.
- Skadlig kod döljs i en krypterad .wav-ljudfil som packade upp en Remote Access Trojan (RAT) med namnet monitor.raw.
- Koden gav angriparna möjlighet till fjärrstyrning av skrivbordet, kamera- och ljudupptagning, filgenomsökning och kartläggning av installerade antivirusprogram och nätverk.
- Omfattning: Huntress SOC identifierade minst 40 incidenter kopplade till domänen, varav flera bekräftades härstamma direkt från Custom GPT-instanser.
Varför öppna AI-tjänster skapar säkerhetshål i företag
Incidenten visar att angripare inte längre bara försöker "lura AI:n" – de använder publika AI-plattformar som en trojansk häst för att skapa förtroende och lura användare att köra skadliga skript på sina egna datorer.
När medarbetare använder öppna, oreglerade AI-verktyg i arbetet uppstår tre stora risker:
- Avsaknad av identitets- och behörighetsgränser: Öppna AI-botar har ingen koppling till företagets centrala identitetshantering (Entra ID) eller lokala behörighetssystem.
- Risk för skadliga skript & omdirigeringar: Öppna webbtjänster kan instruera användaren att klicka på externa länkar eller köra lokala kommandon.
- Data på villovägar: Information som matas in i publika konsumentmodeller riskerar att hamna utanför företagets kontroll och regelefterlevnad (GDPR/EU AI Act).
Hur Microsoft Copilot ger bolaget trygghet och kontroll
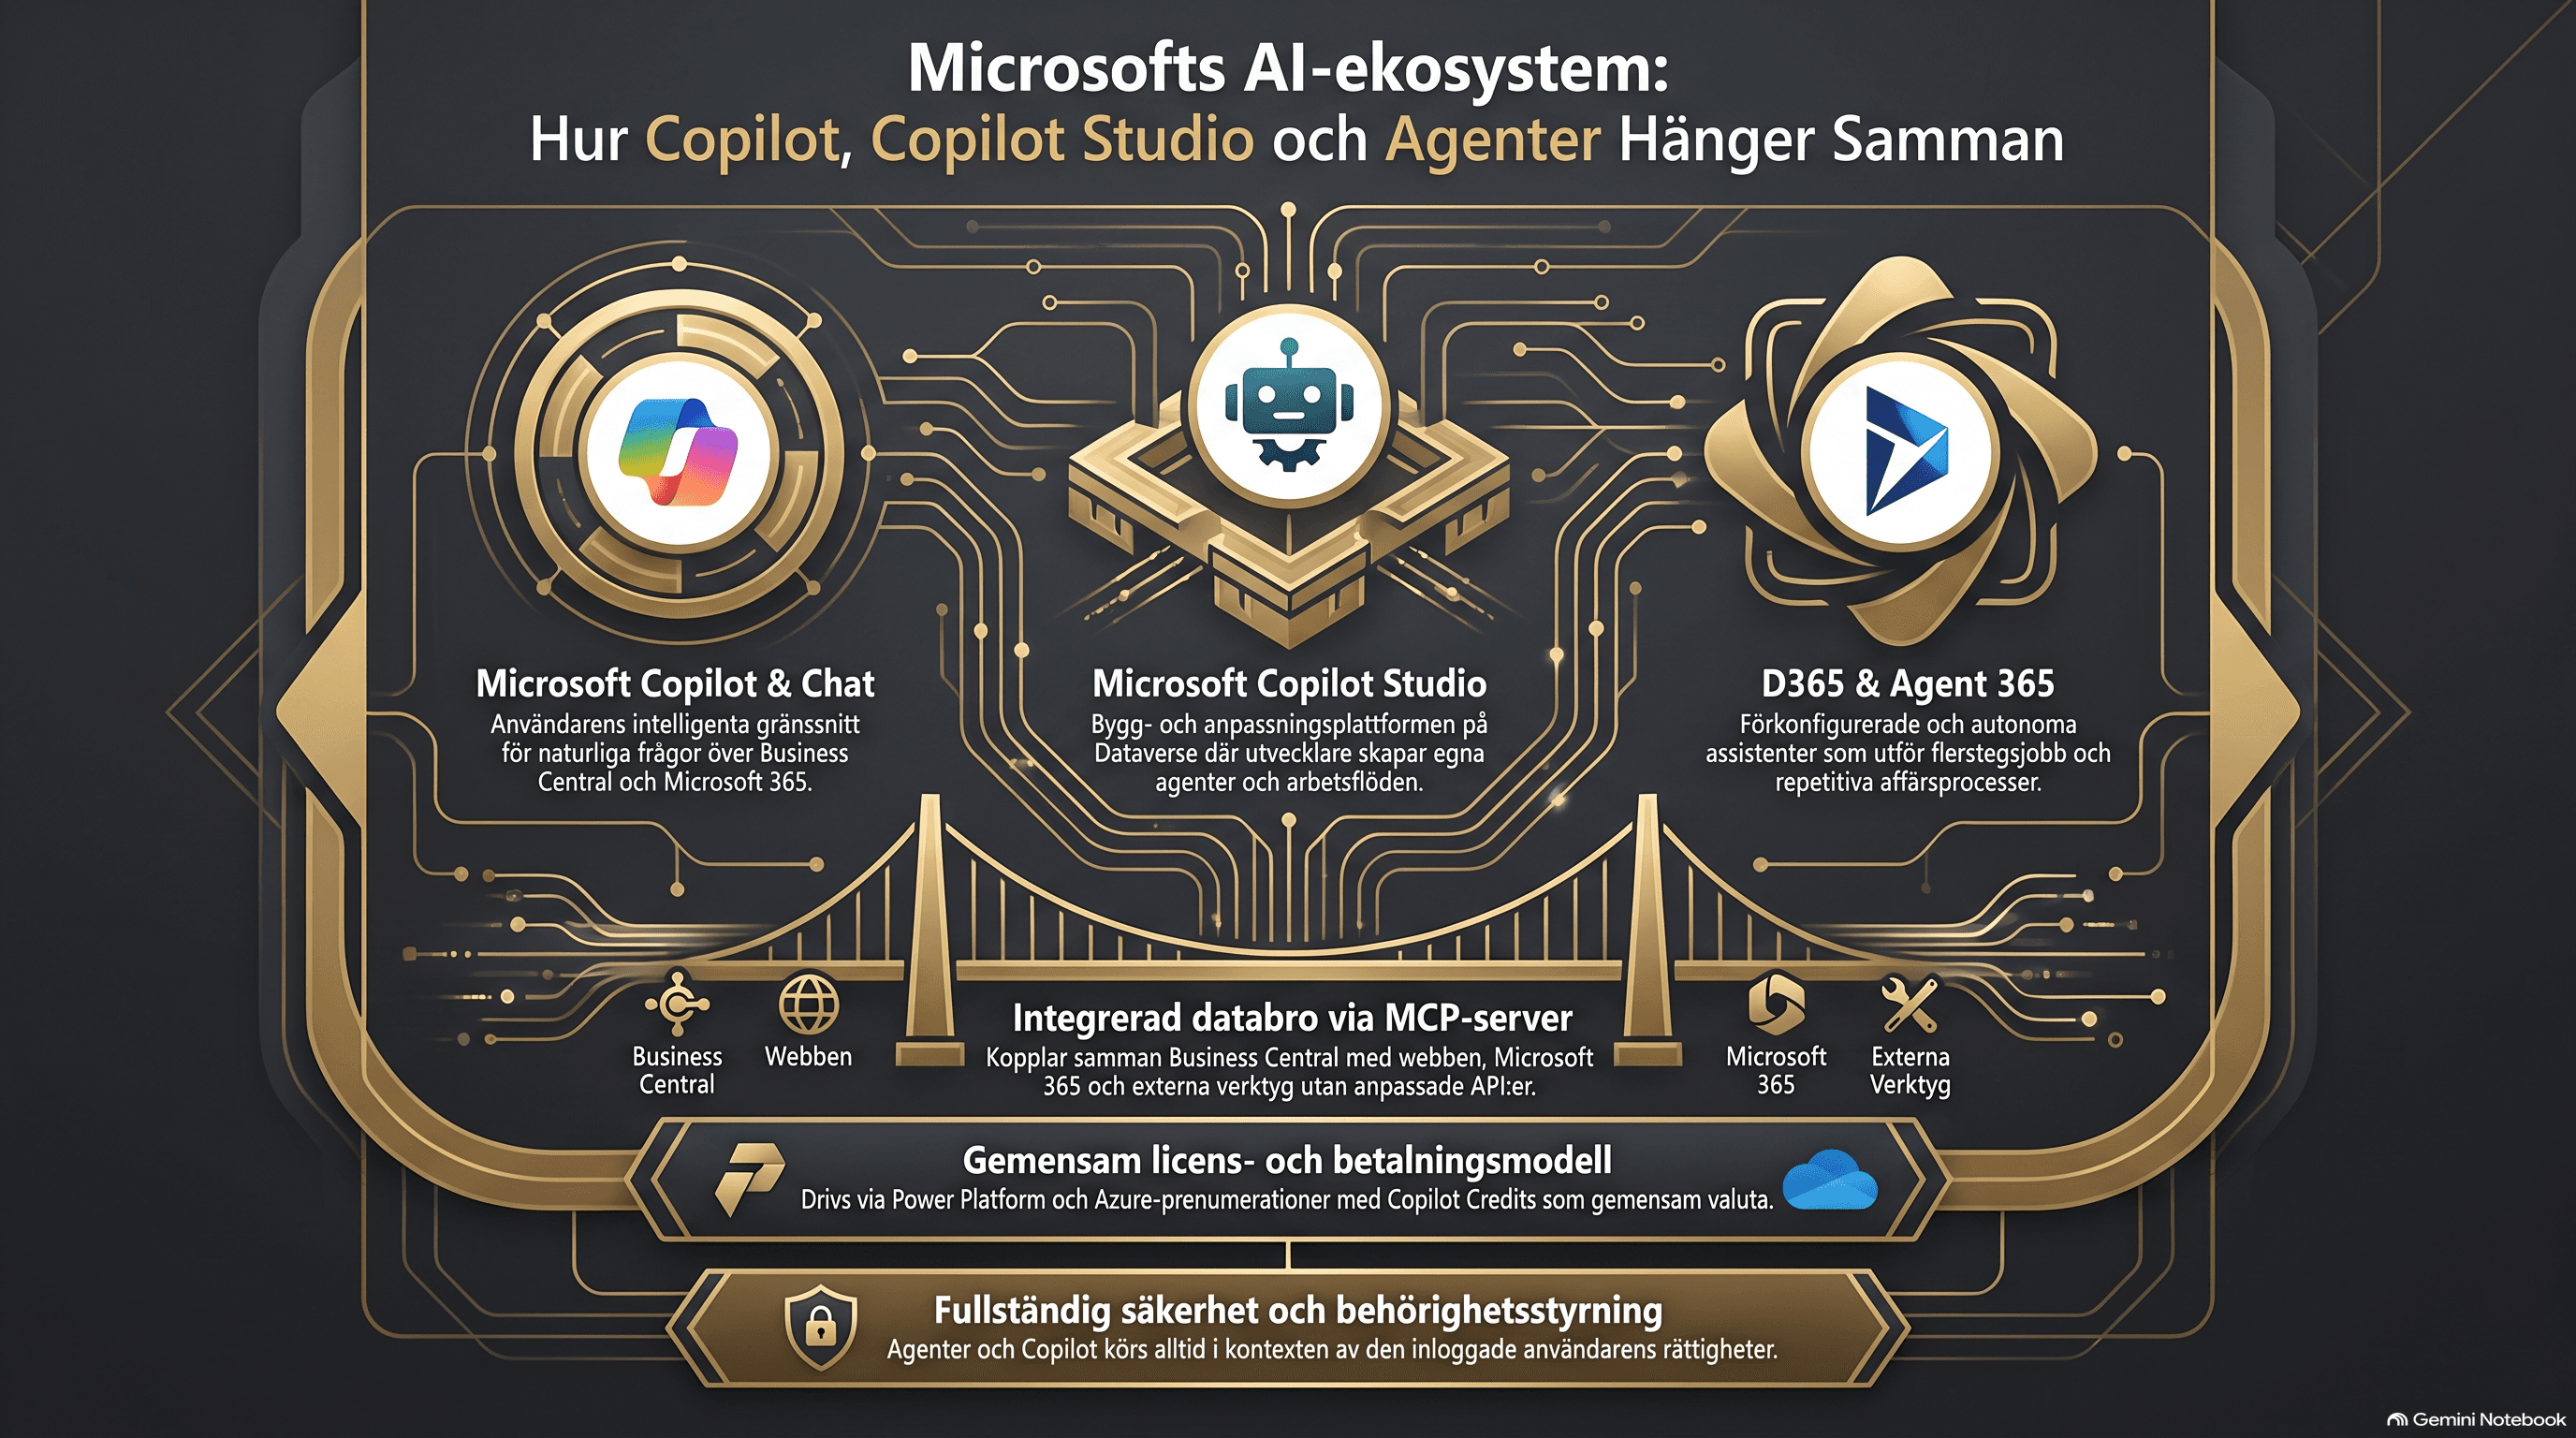
Motsatsen till oskyddade AI-lösningar är en företagsanpassad ekosystemarkitektur. Med Microsoft Copilot integreras generativ AI direkt i företagets befintliga Microsoft 365- och Business Central-miljö med högsta tänkbara säkerhet i alla led:
1. Enterprise Data Protection (EDP) & Tenant-gränser
Copilot arbetar alltid inom företagets egna, skyddade Microsoft-tenant. Er affärsdata används aldrig för att träna publika AI-modeller, och inga okända externa botar tillåts exekvera godtyckliga skript på era enheter.
2. Strikt behörighetsstyrning (Identity Boundaries)
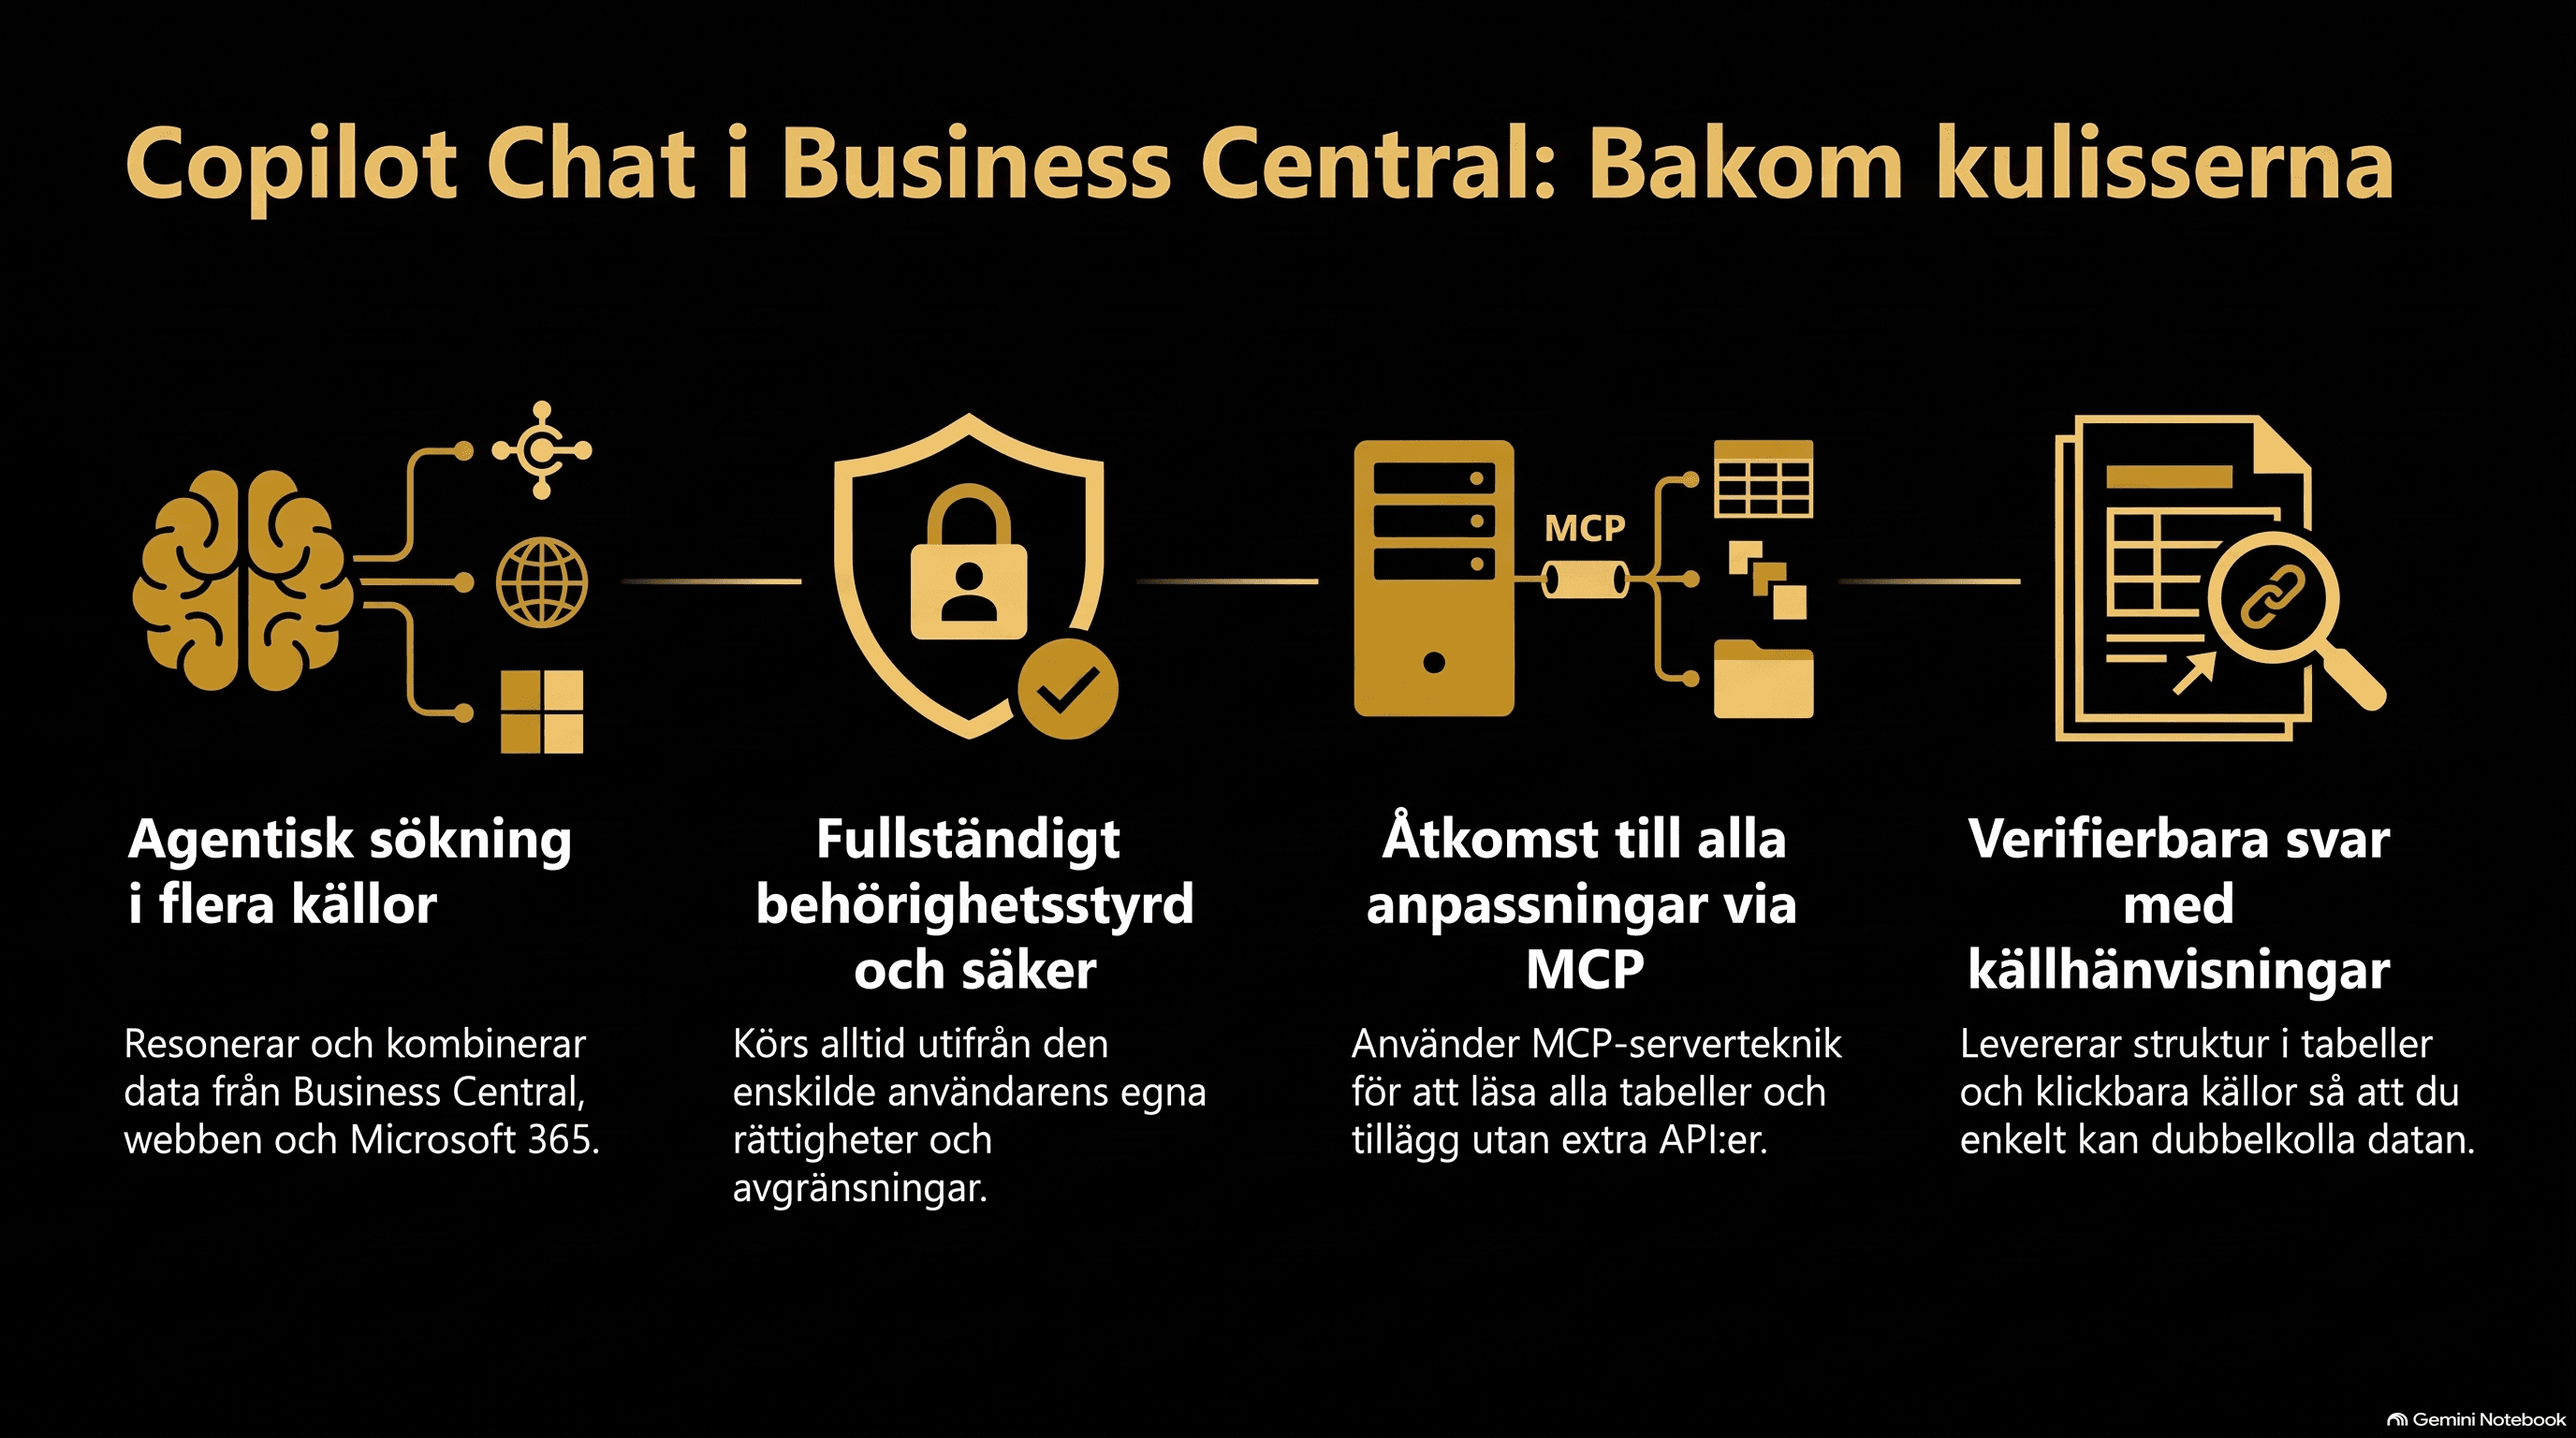
Copilot exekverar alltid under den inloggade användarens personliga behörigheter. Om en användare i Business Central eller SharePoint saknar behörighet till känsliga filer eller löneuppgifter, kan Copilot aldrig läsa, sammanfatta eller visa den informationen.
3. Full administrativ kontroll & transparens
IT-administratörer har fullständiga kontrollpaneler i Power Platform Admin Center och Business Central för att aktivera, begränsa eller stänga av AI-funktioner och agenter på grannivå. Varje svar från Copilot innehåller dessutom tydliga citeringar och källhänvisningar så att användaren direkt kan verifiera underlaget.
4. Integrerat skuggskydd med Microsoft Security Copilot & Defender
Genom att kombinera Copilot med Microsoft Defender och Security Copilot övervakas alla identiteter (Entra ID), enheter (Intune) och dataflöden (Purview) kontinuerligt. Skadliga PowerShell-kommandoanrop eller avvikande körningar upptäcks och blockeras automatiskt på enhetsnivå.
Sammanfattning: AI-framgång börjar med datasäkerhet
Att investera i AI handlar inte bara om att välja den mest kraftfulla språkmodellen – det handlar om att välja en säker och integrerad plattform. Genom att samla er AI-satsning inom Microsofts Copilot-ekosystem får ni alla fördelar med automatiserad informationssökning och agentisk automatisering, samtidigt som IT-avdelningen behåller full kontroll.
Hos COSMO hjälper vi er att säkerställa att affärsdata, behörigheter och affärssystem hänger ihop – så att ni kan ta klivet in i AI-eran med full trygghet.
Nyckelord

Kontakta vår COSMOnaut
Av Lena PeterssonLena är en strategisk och resultatinriktad Senior Account Executive med över 20 års erfarenhet av teknikförsäljning, kundframgång och affärslösningar för företag inom Microsofts ekosystem.
Fler liknande blogginlägg:
Hittade du vad du letade efter?
Starta din intelligenta sökning nu